Schalte die Vorteile der Anfrage -Token -Authentifizierung frei: ein umfassender Leitfaden

Schalte die Vorteile der Anfrage -Token -Authentifizierung frei: ein umfassender Leitfaden
Übersicht: Wie funktioniert Token für Anfrage.
Anfrage -Token sind ein leistungsstarkes Tool, mit dem Sie Ihre Anwendungen und Daten schützen können. Sie ermöglichen es Ihnen, den Zugriff auf bestimmte Dienste oder Anwendungen zu steuern und die Aktionen von Benutzern mit unterschiedlichen Rollen einzuschränken. In diesem Blog -Beitrag werden wir uns ansehen, wie Anfrage -Token funktioniert und warum sie für die Sicherheit wichtig sind.
Was ist ein Anfrage -Token?
Ein Anforderungs -Token ist eine eindeutige Zeichenfolge von Zeichen, die als Kennung für einen authentifizierten Benutzer fungiert. Es wird generiert, wenn eine Anwendung von einer anderen Anwendung Zugriff auf einen Dienst oder eine Ressource anfordert. Das Token wird zusammen mit der Anfrage gesendet, sodass der andere Antrag überprüfen kann, wer die Anfrage stellt und welche Art von Zugriff gewährt werden sollte. Dies stellt sicher, dass nur autorisierte Benutzer Zugriff erhalten und bestimmte Aufgaben im System ausführen können.
Warum Anfrage Token verwenden?
Anfrage -Token sind ein wichtiger Bestandteil der Sicherung Ihrer Bewerbungen, da sie dazu beitragen, einen unbefugten Zugang zu verhindern. Durch die Authentifizierung vor dem Erteilung des Zugriffs reduziert dies das Risiko, dass böswillige Akteure einen unbefugten Eintritt in Ihre Systeme erhalten und so Ihre Daten vor potenziellen Bedrohungen schützen. Durch die Überprüfung, wer Anfragen stellt und ihre Fähigkeit beschränkt, bestimmte Maßnahmen aufgrund ihrer Rolle oder Berechtigungen auszuführen, können Sie sich weiter vor potenziellen böswilligen Aktivitäten schützen.
Wie funktionieren Token an, die Token beantragen??

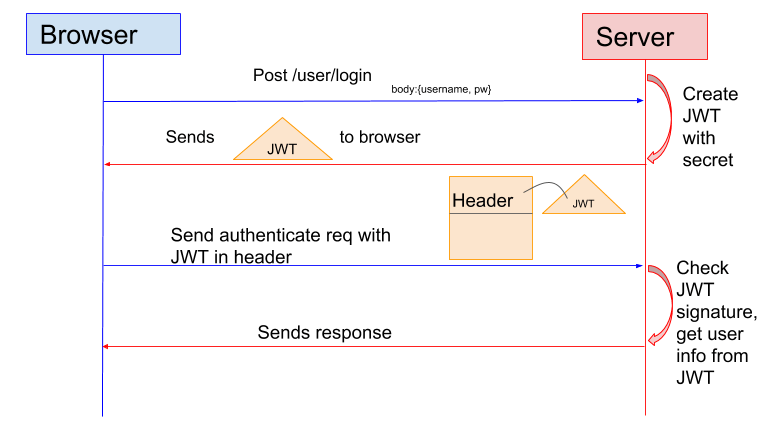
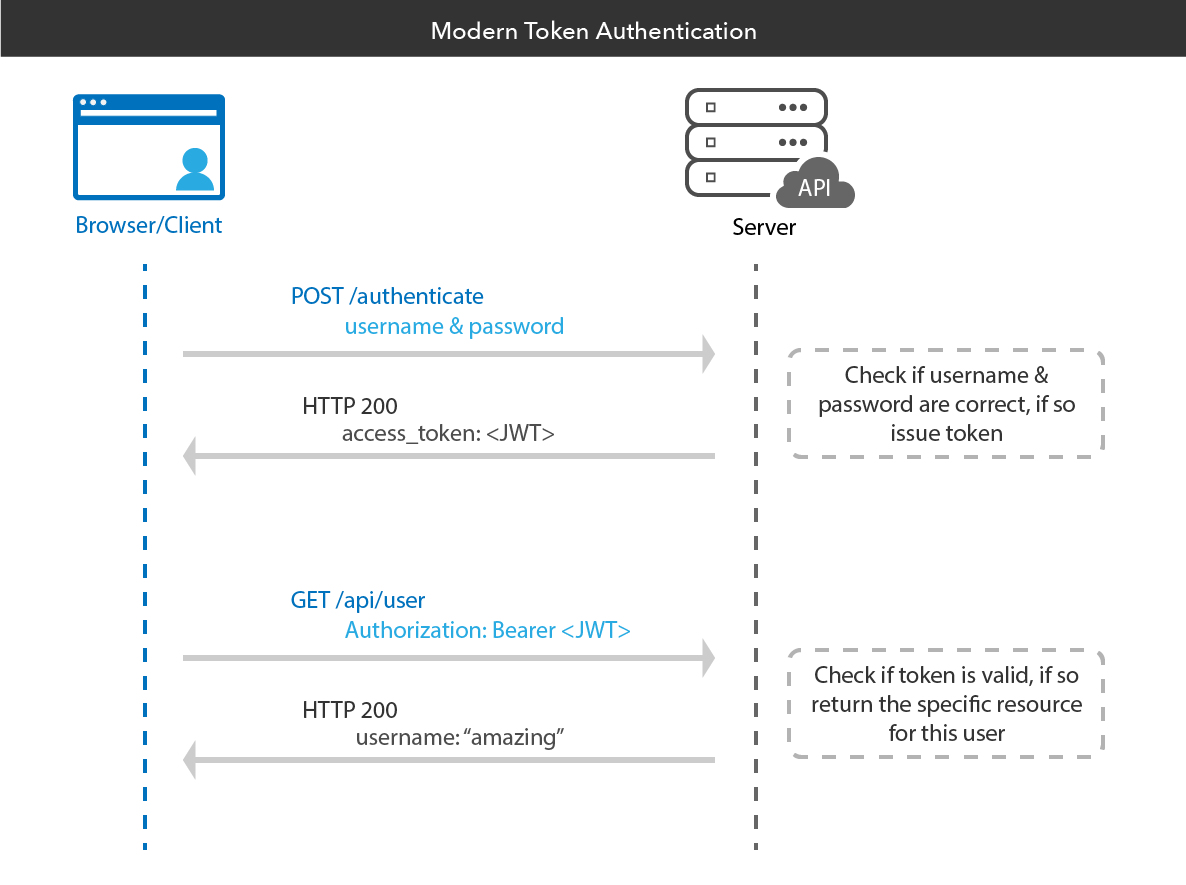
Wenn ein Benutzer versucht, eine Anfrage über eine Anwendung zu stellen, muss er sich zunächst mit dem von dem Dienst oder dem Ressource angeforderten Ressource authentifizieren. Nach der Authentifizierung generiert die Anwendung eine eindeutige Token für diesen Benutzer und sendet sie zusammen mit ihrer Anfrage. Dieses Token kann dann von anderen Anträgen verwendet werden, um zu überprüfen. Dies hilft sicherzustellen.
Zusammenfassend lässt sich sagen. Indem wir eine Authentifizierung vor der Erteilung von Anfragen und der Ausgabe von eindeutigen Token für jeden Benutzer, der Zugriff versucht, verlangt, können wir sicherstellen, dass nur diejenigen Benutzer mit ordnungsgemäßer Genehmigung die volle Kontrolle über unsere Daten und Ressourcen haben!

Vorteile der Verwendung von Anfrage -Token.
Anfrage-Token sind ein leistungsstarkes und vielseitiges Tool für die Verwaltung der webbasierten Kommunikation. Sie können verwendet werden, um einen sichereren Zugriff auf eine Anwendung oder Website zu gewähren, CSRF -Angriffe zu verhindern und sogar vor böswilligen Bots zu schützen. Hier finden Sie die wichtigsten Vorteile der Verwendung von Anforderungstoken in Ihrer Webanwendung:
1. Verbesserte Sicherheit: Anforderungstoken bieten eine zusätzliche Sicherheitsebene, indem der Server die Identität des Absenders überprüfen kann, bevor Daten verarbeitet oder mit Informationen antworten. Dies hilft, das Risiko zu verringern, dass böswillige Akteure unbefugten Zugang erhalten und unerwünschte Aktivitäten auf Ihrer Website oder Anwendung ausführen. Darüber hinaus verhindert es CSFR-Angriffe (Cross-Site Request Forgery (CSFR), mit denen Benutzer bestimmte Aktionen ohne ihr Wissen ausführen können.
2. Automatisierte Identifizierung: Anfrage -Token ermöglichen es den Entwicklern, schnell zu ermitteln, wer Anfragen an ihre Webanwendungen stellt, wodurch sie bessere Nutzungsmuster überwachen und schnell böswillige Aktivitäten erkennen können. In Kombination mit anderen Authentifizierungsmethoden wie Benutzername/Kennwortkombinationen können Anforderungstoken die Sicherheit weiter verbessern, indem sie zusätzliche Schutzebenen gegen nicht autorisierte Zugriffsversuche bereitstellen.

3. Verbesserte Effizienz: Anfrage -Token ermöglichen eine schnellere Kommunikation zwischen den Servern, indem Sie die Notwendigkeit manueller Überprüfungsprozesse wie CAPTCHA -Bilder oder E -Mail -Bestätigungen beseitigen. Durch automatische Überprüfung der Benutzeridentität mit jeder Anfrage können Entwickler die Antwortzeiten verkürzen und die Gesamtleistung verbessern, da Anfragen nicht mehr auf eine manuelle Bestätigung von einem Dritten warten müssen, bevor sie auf der Serverseite verarbeitet werden.
4. BOT -Schutz: Anfrage -Token beim Schutz von Websites vor böswilligen Bots, die möglicherweise Brute -Force -Angriffe auf Anmeldeformulare versuchen oder andere unerwünschte Aktivitäten ausführen. Durch die Validierung jeder Anfrage mit einem Token vor der Verarbeitung können Websites sicherstellen.

Verständnis des OAuth -Protokolls.
OAuth ist ein offenes Protokoll zur Genehmigung. Es bietet Benutzern eine Möglichkeit, sicher auf Ressourcen zuzugreifen, ohne ihre Anmeldeinformationen mit der Anwendung oder dem von ihnen verwendeten Dienst teilen zu müssen. OAuth arbeitet, indem sie Benutzern ermöglichen, Zugriffstoken bereitzustellen, die anstelle ihrer Passwörter verwendet werden können, die dann vom Dienstanbieter überprüft werden.
In der heutigen Welt sind viele Dienste zunehmend miteinander verbunden und es ist möglich, ein Konto auf mehreren Websites und Apps zu verwenden. Dies kann eine Herausforderung darstellen, wenn Sie versuchen, die Benutzerauthentifizierung und Autorisierung auf mehreren Plattformen zu verwalten. OAuth bietet eine Lösung an, indem Sie ein Autorisierungsrahmen bereitstellen, mit dem Benutzer Bewerbungen von Drittanbietern beschränkte Zugriffsrechte gewähren können, ohne ihre Anmeldeinformationen mit diesen Anträgen teilen zu müssen.
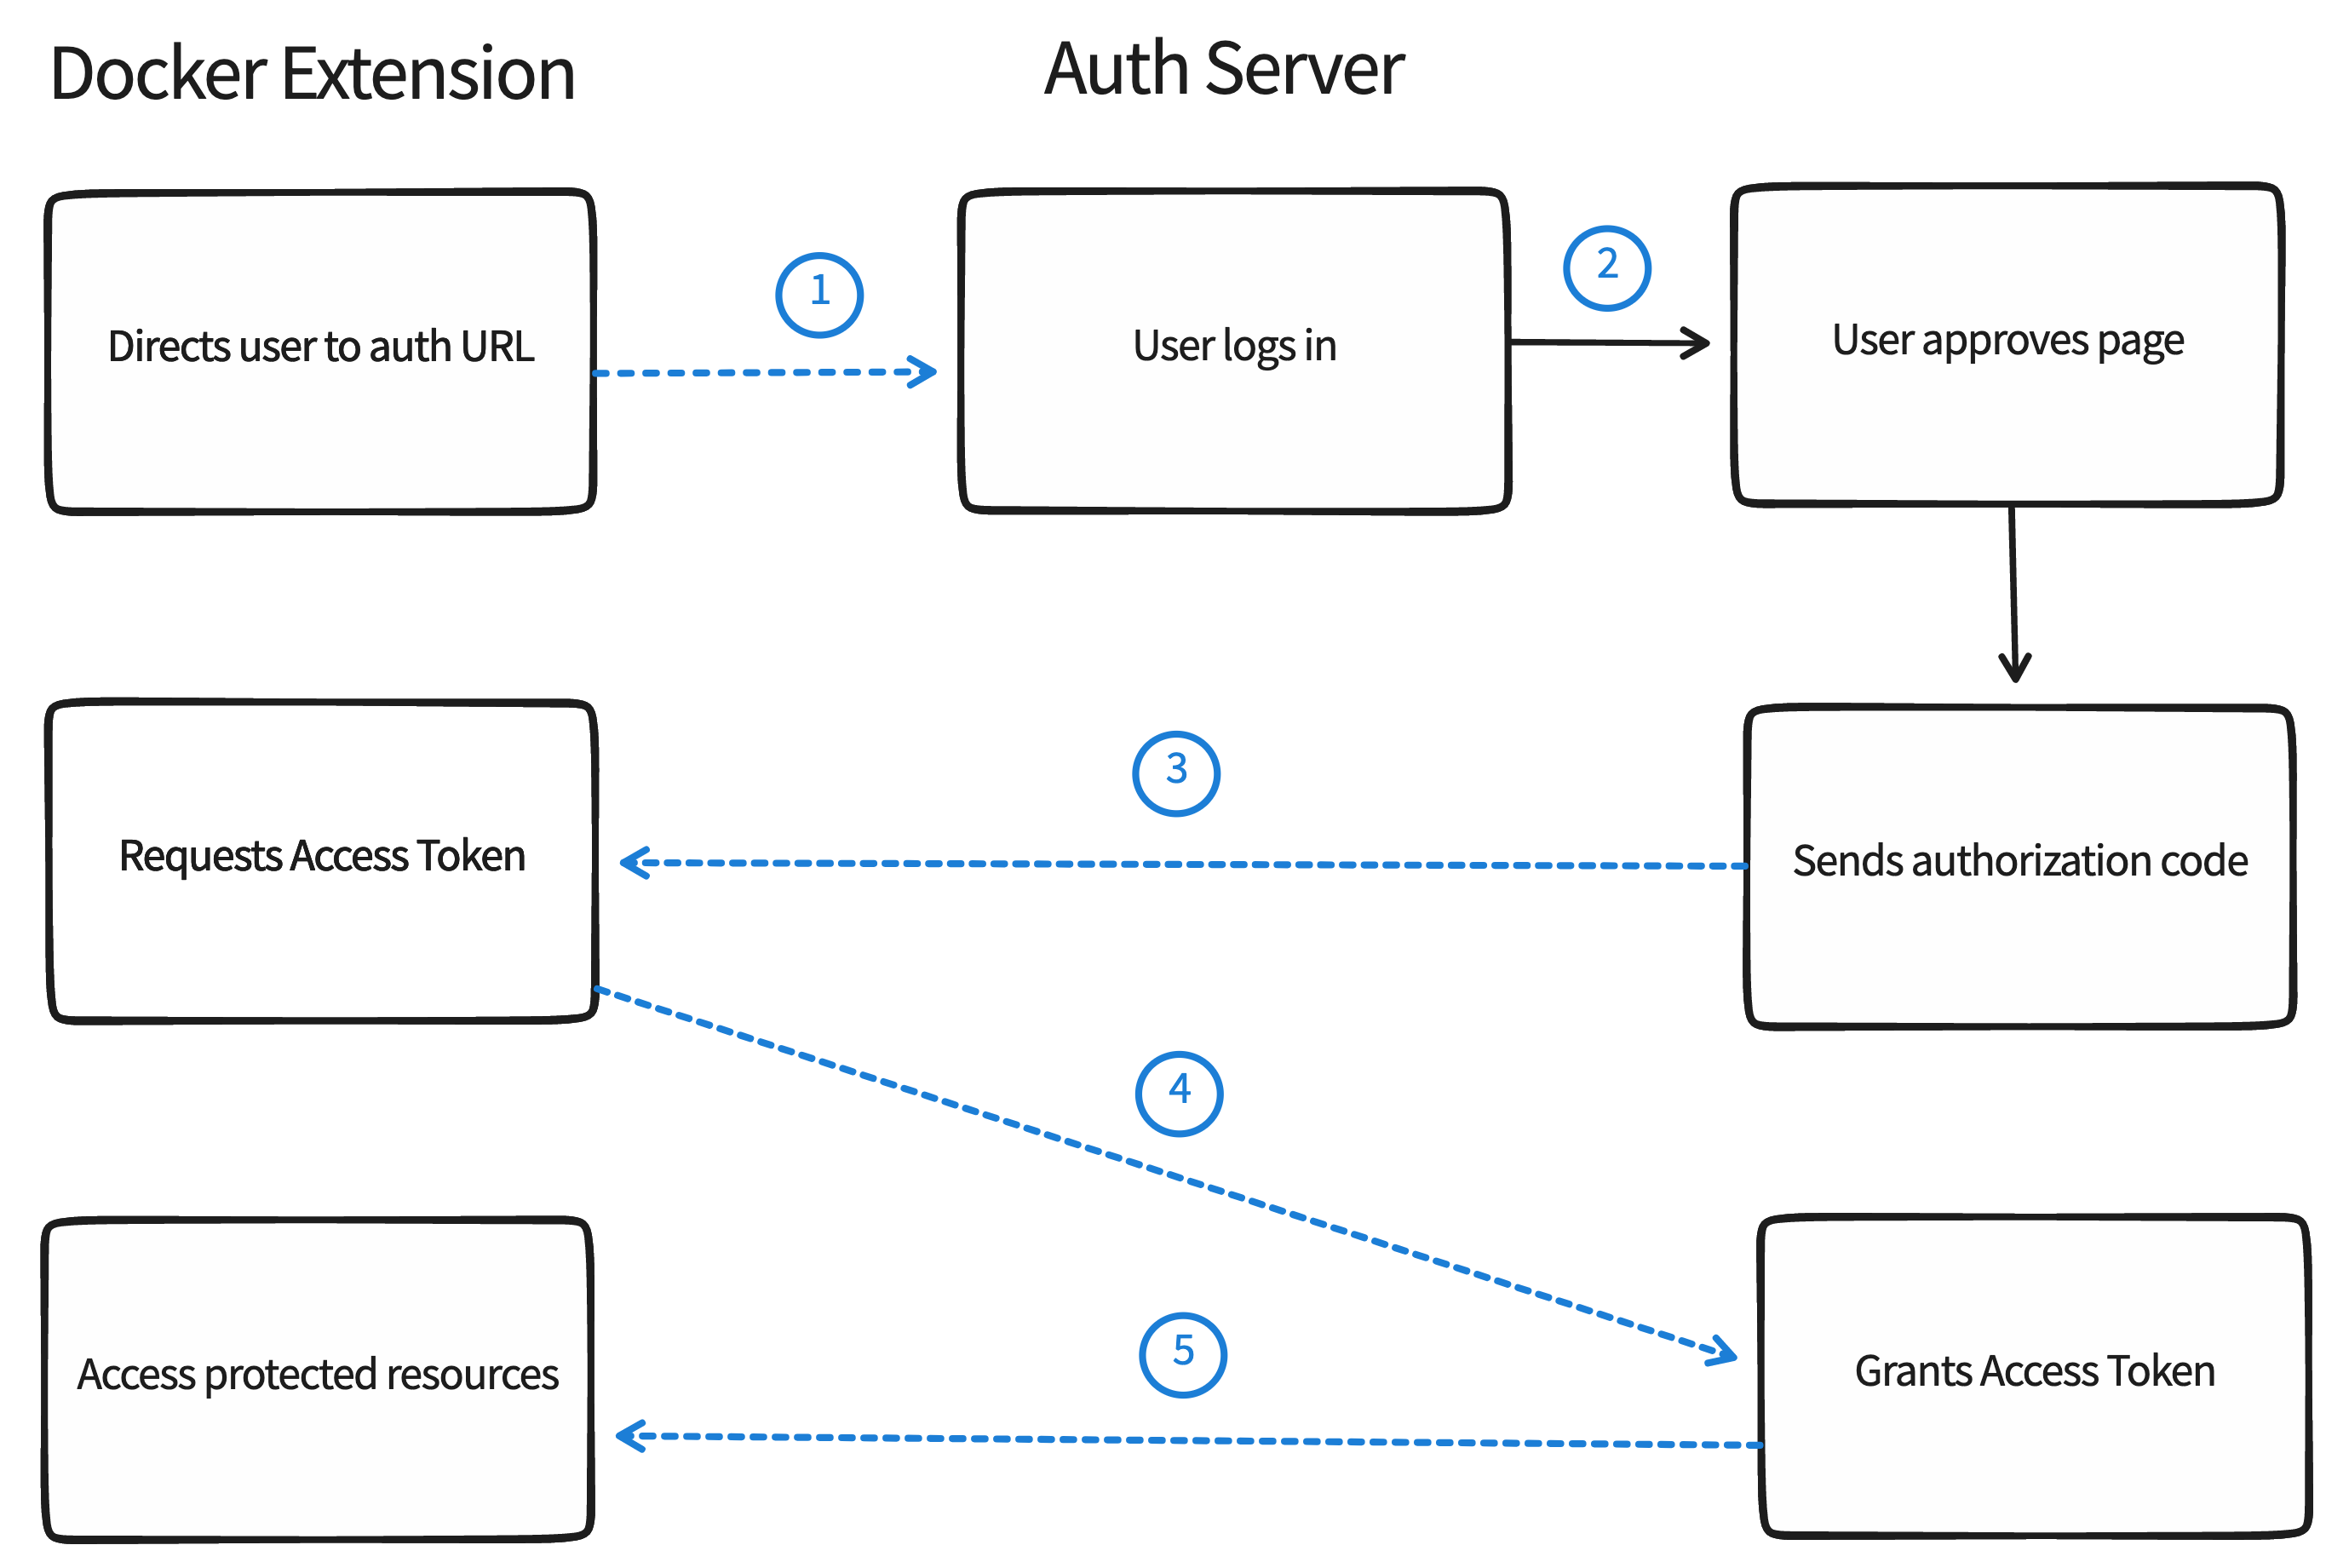
Das OAuth -Protokoll funktioniert in drei Schritten:
1) Der Benutzer registriert eine Website oder App und bietet grundlegende Informationen (Benutzername/Passwort, E -Mail -Adresse usw.)
2) Die Site oder App leitet den Benutzer wieder in die Anwendung um und fordert den Zugriff an, wo sie zur Erlaubnis aufgefordert werden (bekannt als Zustimmung). Sobald dies gewährt wird, wird ein Autorisierungs -Token generiert.
3) Der Token wird dann durch den API -Anruf von der Anwendung zurück zum Standort oder zur Erteilung von Zugriffszugriff unter bestimmten Bedingungen, die im Rahmen der Genehmigung des Token festgelegt werden.
OAuth ist schnell zu einer der beliebtesten Methoden für die Authentifizierung von Benutzern auf Websites und Apps geworden. Es gibt den Entwicklern nicht nur mehr Kontrolle darüber, wer Zugriff erhält, sondern reduziert auch das Risiko, wenn kein zentrales Repository der sensiblen Daten der Benutzer hat. Darüber hinaus schützt OAuth vor Phishing -Angriffen, da der Benutzer eine explizite Erlaubnis erfordert, bevor er Zugriff erteilt.
Anwendungsfälle für Anfrage Token.
Anfrage -Token werden immer beliebter, da Unternehmen nach Möglichkeiten suchen, um das Einkaufserlebnis ihrer Kunden einfacher, sicherer und bequemer zu machen. Wie der Name schon sagt, werden Anforderungs-Token verwendet, um Zugriff oder Authentifizierung von einem Drittanbieterdienst anzufordern.
In einfachen Worten ist ein Anforderungs -Token eine undurchsichtige Datenzeichenfolge, die verwendet wird, um einen Benutzer im Kontext einer Anwendung zu identifizieren. Diese Token können entweder vom Benutzer oder einer Anwendung generiert werden, abhängig von der Art der Anforderung, die gestellt wird. Schauen wir uns einige gemeinsame Anwendungsfälle für Anforderungs -Token an.
Einer der häufigsten Anwendungsfälle für Anfrage -Token ist in Autorisierungsanfragen. Wenn Sie sich beispielsweise online in Ihrem Bankkonto anmelden oder versuchen, etwas mit Ihrer Kreditkarte online zu kaufen, werden Sie möglicherweise aufgefordert, sich über einen einmaligen Code zu authentifizieren, der an Ihre Telefonnummer oder E-Mail-Adresse gesendet wird. Dieser Code wird normalerweise unter Verwendung eines Anforderungs -Token -Systems generiert und hilft sicher, dass niemand sonst ohne Erlaubnis auf Ihr Konto zugreifen kann.

Anfrage-Token können auch in 2FA-Systemen (Zwei-Faktor-Authentifizierung) verwendet werden. 2FA -Systeme verlangen von Benutzern, zwei Informationen einzugeben, bevor sie Zugriff erhalten – normalerweise etwas, das sie (wie ein Passwort) und etwas, das sie haben (wie ihr Telefon). Durch die Integration eines Anforderungs -Token -Systems in diese Prozesse können Unternehmen Betrugsrisiken erheblich reduzieren, die mit nicht autorisierten Zugriffsversuchen verbunden sind, sowie die Kundenbequemlichkeit zu verbessern, indem sie sich schnell authentifizieren können, ohne auf lange Sicherheitsverfahren wie Captchas oder Passwörter zu warten zu müssen.

Schließlich verwenden viele Unternehmen Anfrage -Token während der Anmeldungsprozesse, damit Benutzer nicht jedes Mal, wenn sie sich anmelden möchten, Benutzernamen und Passwörter erinnern müssen. Durch die Generierung von eindeutigen Codes, die direkt an jedes einzelne Benutzerkonto gebunden sind, können Unternehmen problemlos Anmeldeberfahrungen bieten und gleichzeitig die Kundenkonten vor nicht autorisierten Zugriffsversuchen sicher halten.
Alles in allem gibt es viele Verwendungsmöglichkeiten für Anfrage -Token sowohl innerhalb als auch außerhalb von Geschäftsumgebungen – von der Bereitstellung zusätzlicher Sicherheitsebenen auf Online -Konten und -Transaktionen bis hin zur Vereinfachung der Anmeldungsprozesse und mehr!
Einrichten eines einfachen Anforderungs -Token -Flusses.
Der Anforderungs -Token -Flow ist ein leistungsstarkes Tool zur Authentifizierung von Benutzern und zur Verwaltung der Autorisierung. Es wird häufig in Anwendungen verwendet, die mit Diensten von Drittanbietern interagieren müssen. Ein typisches Beispiel wäre eine Anwendung, die auf die in einem anderen Dienst gespeicherten Benutzerdaten wie eine Social -Media.
Um den Anforderungs -Token -Flow zu implementieren, benötigen Sie zwei Software: einen Autorisierungsserver und einen Client. Der Autorisierungsserver ist verantwortlich für die Ausstellung von Token und die Validierung von Anfragen vom Client. Hier ist ein Überblick darüber, wie es funktioniert:
1. Der Client sendet eine Anfrage an den Autorisierungsserver mit Informationen darüber, welche Art von Zugriff er anfordert (e.G., schreibgeschützte Zugriff oder Schreibzugriff).
2. Der Server generiert ein Anforderungs -Token und bietet es dem Client sowie zusätzliche Parameter zur Erstellung von Anforderungen zurück (e.G., Verfallsdatum).
3. Der Client sendet dieses Token in allen nachfolgenden Anforderungen an den Server zurück, mit dem der Server diese validieren kann, bevor er Zugriff auf vom Benutzer angeforderte Ressourcen gewährt.
4. Sobald die Erlaubnis erteilt wurde, kann der Benutzer seine Anmeldeinformationen verwenden, um sich in anderen Diensten oder in seiner eigenen Anwendungsumgebung zu authentifizieren, so.
Dies ist nur ein Beispiel dafür, wie Sie Anforderungs -Token zur Authentifizierungs- und Autorisierungszwecken verwenden können. Es gibt viele weitere Möglichkeiten, wie Sie diese Technologie in Ihren eigenen Anwendungen nutzen können! Mit einer sorgfältigen Planung und Implementierung sollten Sie kein Problem damit haben, Ihren eigenen Anfrage -Token -Fluss einzurichten – viel Glück!
Sichern Sie Ihre Anfrage -Token mit JWT.
In der heutigen digitalen Welt haben wir ständig mit sensiblen Daten zu tun. Für uns ist es wichtig, diese Daten vor böswilligen Schauspielern zu schützen, die versuchen können, sie auszunutzen. Eine Möglichkeit, dies zu tun, besteht darin, eine Technologie zu verwenden, die als JSON -Web -Token (JWT) bekannt ist. JWTs sind eine Art von Token, mit der es verwendet werden kann, um Anfragen zwischen zwei Parteien sicher zu authentifizieren und zu autorisieren.
Im Kern ist ein JWT eine codierte Textfolge, die Informationen wie Emittent, Empfänger und Ablaufdatum enthält. Der Emittent ist das Unternehmen, das das Token ausstellt, während der Empfänger derjenige ist, der es empfängt. Durch die Codierung dieser Informationen in ein Token kann es verwendet werden, um zu überprüfen. Da JWTS ein Verfallsdatum im Zusammenhang mit ihnen hat, bieten sie zusätzliche Sicherheit gegen Wiederholungsangriffe, bei denen böswillige Akteure versuchen, ein mehrfaches Token zu verwenden, um Zugang zu erhalten oder eine Aktion ohne Autorisierung auszuführen.
Bei der Implementierung von JWTs in Ihre Systemarchitektur müssen Sie mehrere Schritte unternehmen, um ihre Sicherheit zu gewährleisten. In erster Linie müssen Sie sicherstellen, dass Sie starke Verschlüsselungsalgorithmen wie RSA oder ECDSA verwenden. Darüber hinaus sollten Sie auch sicherstellen. Schließlich sollten Sie auch sicherstellen.
Wenn Sie diese Schritte bei der Implementierung von JWTs in Ihre Systemarchitektur befolgen, können Sie sicher sein, dass Sie wissen, dass Ihre Anfragen sicher sind, und alle sensiblen Daten, die sie enthalten. Mit der ordnungsgemäßen Implementierung dieser Protokolle können Sie alle Ihre vertraulichen Daten vor Schaden bewahren!
Verwalten von Anfrage Token in Produktionsumgebungen.
Anfrage -Token sind ein wichtiger Bestandteil sicherer Webanwendungen. Sie werden verwendet, um sicherzustellen, dass Anfragen von einem bestimmten Benutzer echt sind und nicht manipuliert wurden. Ohne Anfrage -Token könnten Angreifer leicht über das Internet gesendete Daten manipulieren und schwerwiegende Sicherheitsverletzungen verursachen.
In Produktionsumgebungen ist es besonders wichtig, die Sicherheit von Anfrage -Token zu gewährleisten. Hier sind einige Tipps für die Verwaltung von Anfrage -Token in der Produktion:
1) Generieren Sie eindeutige Anforderungs -Token: Es ist wichtig, dass jedes Anforderungs -Token eindeutig ist. Wenn mehrere Anfragen den gleichen Token haben, können Angreifer leicht einen verwenden, um einen anderen zu fälschen. Um dies zu verhindern, stellen Sie sicher, dass Ihr System für jede Anfrage eindeutige Token generiert.
2) Fügen Sie Ablaufdaten hinzu: Angreifer können nicht abgelaufene Token verwenden. Das Hinzufügen von Ablaufdaten zu Ihren Anforderungs -Token ist daher eine gute Möglichkeit, sie vor Manipulationen weiter zu schützen. Sie können Ablaufdaten festlegen, die von Minuten oder Stunden bis zu Tagen oder sogar Wochen reichen, je nach Art der Anwendung, die Sie ausführen.
3) Zugriff einschränken: Begrenzen Sie, auf welche IP -Adressen auf Ihre Bewerbung zugreifen können. Indem Sie den Zugang nur auf vertrauenswürdige IPs einschränken, minimieren Sie das Risiko einer Person außerhalb Ihres Netzwerks, die versucht, ein gültiges Token zu fälschen.
4) Store -Token sicher: Schließlich ist es wichtig, Ihre Anfrage -Token sicher zu speichern, wenn es darum geht, sie vor Angriffen in Produktionsumgebungen zu schützen. Stellen Sie sicher, dass sie in einer verschlüsselten Datenbank oder an einem anderen sicheren Ort gespeichert werden

Fehlerbehebung bei häufigem Problem mit Anfrage -Token.
Anfrage-Token sind ein wesentlicher Bestandteil vieler webbasierter Anwendungen. Sie bieten den Benutzern eine sichere Möglichkeit, sich selbst zu authentifizieren und auf Daten zuzugreifen, ohne die Anmeldeinformationen zu verschenken, die sie zum Anmelden verwenden. Leider kann Anfrage -Token manchmal korrumpiert oder abläuft, was zu Fehlern führt, die schwer zu debuggen können. In diesem Blog -Beitrag werden wir einige der häufigsten Probleme mit Anfrage -Token diskutieren und wie sie Fehler beheben können.
Das erste Problem, das häufig auftritt, sind abgelaufene Token. Dies geschieht, wenn ein Benutzer zu lange aus der Anwendung angemeldet wurde und sein Token abgelaufen ist. Um dieses Problem zu beheben, müssen Entwickler das Token des Benutzers so aktualisieren, dass es erneut gültig ist. Dies kann normalerweise durch Senden einer neuen Anfrage von der Clientseite oder durch Erweiterung der Ablaufzeit auf dem Server -Seitencode erfolgen.

Ein weiteres häufiges Problem sind ungültig. Dies geschieht, wenn sich die Berechtigungsstufe eines Benutzers ändert und der Token ihnen keinen Zugriff mehr zu bestimmten Teilen einer Anwendung oder seiner Daten gewährt. Um dieses Problem zu beheben, müssen Entwickler den mit dem Token verbundenen Umfang entsprechend anpassen, damit es mit dem übereinstimmt, was sie jetzt innerhalb des Antrags zu tun haben.
Schließlich gibt es auch Fälle, in denen Anfragen aufgrund fehlender Token oder falsch formatierten fehlgeschlagenen Anfragen fehlschlagen. In diesen Situationen sollten Entwickler überprüft, ob alle erforderlichen Informationen in der Anfrage vorhanden sind, bevor sie weitere Schritte zur Fehlerbehebung versuchen. Wenn alles korrekt aussieht, aber immer noch nicht richtig funktioniert, ist möglicherweise detaillierteres Debuggen erforderlich, z. B. zu überprüfen, ob alle Parameter korrekt über HTTPS gesendet werden oder ob Sicherheitsregeln Anfragen von bestimmten IP -Adressen usw. blockieren könnten
Fehlerbehebungsprobleme im Zusammenhang mit Anfrage -Token können schwierig sein, aber hoffentlich erleichtert diese Tipps es Ihnen, wenn die Dinge schief gehen!
Debugging -Authentifizierungsfehler.
Authentifizierungsfehler können eines der frustrierendsten Probleme sein, um Fehler zu beheben, da sie durch eine Vielzahl von Faktoren verursacht werden können. Wenn Sie Probleme haben, sich in Ihrem Konto anzumelden, sollten Sie einige Schritte unternehmen, um das Problem zu debuggen.
Erstens, doppelt, die Sie den richtigen Benutzernamen und das richtige Passwort eingegeben haben. Es mag offensichtlich klingen, aber es ist leicht zu beschlagen oder zu vergessen, welche Kombination von Buchstaben und Zahlen, die Sie bei der Anmeldung verwendet haben. Wenn dies nicht funktioniert, versuchen Sie Ihr Passwort zurückzusetzen. Auf einigen Websites können Sie dies per E -Mail- oder SMS -Bestätigungscodes tun.

Wenn das immer noch nicht funktioniert, stellen Sie sicher, dass die Website sicher ist (ich.e., Die URL beginnt mit “https: //”). Dies bedeutet, dass alle zwischen Ihrem Computer und der Website übertragenen Daten verschlüsselt und vor Abfangen von Dritten geschützt sind. Wenn die Website nicht sicher ist, greifen Sie auf ein anderes Gerät aus oder verwenden Sie einen anderen Webbrowser.
Wenn alles andere fehlschlägt, wenden Sie sich schließlich an den Kundenunterstützung, um Hilfe zu erhalten. Sie können Ihnen mitteilen, welche anderen Schritte zur Fehlerbehebung möglicherweise verfügbar sein kann, oder mehr Informationen darüber geben, warum die Authentifizierung in erster Linie fehlgeschlagen ist. Es tut nie weh zu fragen!
Debugging von API -Zugriffsfehlern.
Debugging -API -Zugriffsfehler können eine entmutigende Aufgabe sein, insbesondere wenn Sie neu in APIs sind. Wenn Sie wissen, wie Sie diese Art von Problemen beheben, können Sie viele Kopfschmerzen ersparen und Ihnen helfen.

Der erste Schritt zum Debuggen eines API-Zugriffsfehlers besteht darin, sicherzustellen, dass die zur Authentifizierung der Anforderung verwendeten Anmeldeinformationen gültig und aktuell sind. Ein abgelaufener oder falscher Token oder Schlüssel verursacht oft einen Authentifizierungsfehler. Überprüfen Sie außerdem, ob alle für den Zugriff auf die angeforderten Daten erforderlichen Berechtigungen ordnungsgemäß erteilt wurden.
Sobald die Anmeldeinformationen überprüft wurden. Überprüfen Sie die Tippfehler in Parameternamen und -werten sowie andere syntaktische Fehler, die Probleme mit der Fähigkeit des Servers zur Interpretation oder Verarbeitung der Anforderung verursachen könnten.
Überprüfen Sie als Nächst. Unterschiedliche Antwortcodes geben verschiedene Arten von Fehlern an, wie z. B. Authentifizierungsfehler oder interne Serverprobleme. Beachten Sie die vom Server bereitgestellten sichtbaren Fehlermeldungen, um Informationen darüber zu erhalten, was während Ihres Anfrageversuchs schief gelaufen ist.
Sehen Sie sich schließlich alle von Ihrer Bewerbung generierten Protokolle an, um Anfragen zu stellen, um sicherzustellen.G., fehlende Parameter). Die Überprüfung dieser Protokolle kann auch hilfreich sein, um Muster zwischen ähnlichen fehlgeschlagenen Anforderungen zu identifizieren, die ein größeres Problem mit Ihren Codebasis- oder Konfigurationseinstellungen anzeigen können, die angegangen werden müssen, bevor erfolgreiche Anforderungen erneut gestellt werden können.
Das Debuggen von API -Zugriffsfehlern kann schwierig sein, aber diese Schritte sollten Ihnen einen Einblick in das geben, was möglicherweise schief geht, und Sie schnell wieder in die richtige Kurs zu bringen!
Sicherheitsüberlegungen für Anfrage Tokens.
Ein Anforderungs -Token ist eine Reihe von zufälligen Zeichen, die verwendet werden, um eine eingehende Anforderung von einem Benutzer oder Client zu identifizieren. Dies ist ein wichtiger Bestandteil des Authentifizierungsprozesses und sorgt dafür, dass nur autorisierte Benutzer Zugriff auf sensible Daten haben. Daher ist es wichtig, dass Organisationen die richtigen Schritte unternehmen, um ihre Anfrage -Token gegen böswillige Akteure zu sichern.
Erstens sollten Organisationen sicherstellen. Je länger das Token ist, desto sicherer wird es sein. Verwenden Sie außerdem, wenn möglich.

Organisationen sollten auch in Betracht ziehen, eine kryptografische Hash-Funktion wie SHA-2 oder SHA-3 zu verwenden, um das Token zu generieren, anstatt einfach eine zufällige Zeichenfolge zu generieren. Eine kryptografische Hash -Funktion nimmt Eingabedaten (z. Dies macht es den Angreifern viel schwieriger, das Token umzukehren, da sie nicht wissen, welche Informationen in seiner Erstellung verwendet wurden.
Darüber hinaus sollten Organisationen in Betracht ziehen, ihre Token zu verschlüsseln, bevor sie sie über den Kabel senden oder in Datenbanken speichern, damit Angreifer, selbst wenn sie gefährdet sind, keinen Zugriff auf Klartextversionen von ihnen haben. Schließlich sollten Unternehmen bei der Übertragung von Anfragen mit Token immer sichere Protokolle wie HTTPS verwenden.
Durch die Entscheidung der angemessenen Sicherheitsvorkehrungen im Umgang mit Anfrageturen können Unternehmen dazu beitragen, dass ihre Systeme vor böswilligen Akteuren und nicht autorisierten Zugriffsversuchen sicher bleiben.
Überprüfung der Benutzeridentität und der Autorisierungsstufen
Die Bedeutung der Überprüfung der Benutzeridentität und der Autorisierungsstufen kann nicht überbewertet werden. Es ist wichtig für jedes System, das sensible Daten speichert oder teilt, um sicherzustellen, dass nur autorisierte Benutzer Zugriff auf diese Daten haben. Um die Benutzeridentitäts- und Autorisierungsstufen ordnungsgemäß zu überprüfen, müssen einige Schritte unternommen werden.
Erstens muss das System über einen Authentifizierungsprozess verfügen. Dies kann dazu führen, dass Benutzer Anmeldeinformationen wie einen Benutzernamen und ein Passwort eingeben, oder es kann eine biometrische Authentifizierung wie Gesichtserkennung oder Fingerabdruckscanning verwenden. Dieser Schritt stellt sicher, dass nur der richtige Benutzer Zugriff auf das System hat.
Als nächstes sollte das System auch einen Autorisierungsprozess enthalten, der feststellt. Beispielsweise haben einige Benutzer möglicherweise nur schreibgeschützte Zugriff, während andere möglicherweise vollständige Verwaltungsberechtigungen haben. Dies hilft sicherzustellen, dass Benutzer in dem, was sie mit dem System und seinen Daten tun können.
Schließlich ist es wichtig, dass Systeme die Benutzeridentitäts- und Autorisierungsniveaus regelmäßig überprüft, sodass alle von Administratoren vorgenommenen Änderungen sofort und effektiv durchgesetzt werden. Darüber hinaus sollten alle Änderungen protokolliert werden, damit Administratoren jederzeit problemlos prüfen, wer welche Änderungen vornehmen.
Die Überprüfung der Identität und der Autorisierungsniveaus der Benutzer ist ein wichtiger Bestandteil der Sicherung von Systemen vor böswilligen Akteuren oder nicht autorisierten Mitarbeitern, die in diesen Systemen Zugang zu sensiblen Informationen oder Ressourcen erhalten möchten. Ohne ordnungsgemäße Überprüfungsprozesse werden diese Arten von Sicherheitsbedrohungen viel wahrscheinlicher, was zu großen Problemen für Organisationen führen kann, wenn ihre Daten in die falschen Hände fallen.

Verschlüsseln Sie gespeicherte Anmeldeinformationen und Geheimnisse
Wir alle erkennen, wie wichtig es ist, unsere Online -Konten sicher zu halten, aber was ist mit unseren gespeicherten Anmeldeinformationen und Geheimnissen? Es wird oft vergessen, dass diese genauso anfällig für Ausbeutung und Diebstahl sein können. Verschlüsselung kann verwendet werden, um sie vor neugierigen Augen zu schützen.
Die Verschlüsselung ist ein leistungsstarkes Instrument zur Sicherung von Daten, aber es ist nicht immer etwas, woran wir beim Schutz von Anmeldeinformationen und Geheimnissen nachdenken. Wir neigen dazu, uns auf greifbarere Elemente zu konzentrieren, z. B. sicherzustellen.
Verschlüsseln Sie gespeicherte Anmeldeinformationen und Geheimnisse bei der Sicherheit, indem Sie die Daten codieren, damit sie ohne Schlüssel oder Kennwort unleserlich sind. Dies bedeutet, dass jemand, wenn jemand in der Lage wäre, auf Ihr Dateisystem oder Ihre Datenbank zuzugreifen, er nicht in der Lage wäre, die Informationen innerhalb des Informationen zu verstehen.
Die Verschlüsselung hilft auch bei der Verhinderung von Datenlecks im Falle eines Angriffs. Wenn Hacker in der Lage wären, Zugriff auf Ihr System zu erhalten, hätte sie es viel schwerer, wertvolle Informationen zu stehlen, wenn es eher verschlüsselt als in klarem Text gelassen würde.
Es stehen viele verschiedene Arten von Verschlüsselungsalgorithmen zur Verfügung. Sie sollten daher einige Nachforschungen anstellen, bevor Sie eine für Ihre spezifischen Anforderungen auswählen. Einige Algorithmen bieten einen stärkeren Schutz als andere. Überlegen Sie daher, welche Art der Verschlüsselung die beste Sicherheit für Ihre spezielle Anwendung bietet.

Verschlüsseln gespeicherter Anmeldeinformationen und Geheimnisse sind ein kritischer Schritt zur Aufrechterhaltung der Datensicherheit und der Datenschutz. Es stellt sicher, dass jemand, selbst wenn jemand in der Lage wäre, auf Ihre Dateien oder Datenbanken zuzugreifen, nur dann kalkbereit und wertvolle Informationen finden würde. Dies schützt Sie vor Angreifern, die möglicherweise versuchen, sensible Daten zu stehlen oder sie für böswillige Zwecke zu verwenden..
Halten Sie die Systemressourcen vor unbefugtem Zugriff auf
Ein sicheres System beginnt mit einer sicheren Infrastruktur. Die Sicherung der physischen Umgebung wie Serverräume und Netzwerkschrank ist der erste Schritt zur Aufrechterhaltung der Systemsicherheit. Alle Mitarbeiter müssen gründlich für den Zugang zu diesen Bereichen überprüft werden, und der gesamte Zugang sollte protokolliert und überwacht werden.
Die Sicherung der Systeme selbst erfordert einen Schichtansatz, der sowohl physische als auch logische Sicherheitsmaßnahmen umfasst. Zu den physischen Sicherheitsmaßnahmen gehören Authentifizierungsmethoden wie Passwörter, Token, Biometrie oder andere Identifizierungsformen. Zu den logischen Sicherheitsmaßnahmen gehören Firewalls, Intrusion Detection Systems (IDS), Antivirus -Software, Malware -Scanner und andere Tools zum Schutz vor böswilligen Programmen oder Exploits.
Es ist wichtig, auf Patches für Betriebssysteme oder Anwendungen in Ihrem Netzwerk auf dem Laufenden zu bleiben. Angreifer verwenden häufig bekannte Schwachstellen in veralteten Versionen von Software-/Betriebssystemen, um Zugriff auf Netzwerke oder Systeme zu erhalten. Wenn Sie Ihr System regelmäßig picken. Es ist auch wichtig, einen Vorfall -Reaktionsplan vorhanden zu haben, wenn ein Angriff auftritt.

Schließlich ist das Training für das Sensibilisierungsbewusstsein von Benutzern von wesentlicher Bedeutung, um den Benutzern zu verstehen, wie sie ihre Computerressourcen sicher verwenden sollten – insbesondere, wenn es darum geht, zu wissen, welche Art von Informationen sie niemals über E -Mails oder über soziale Netzwerke wie Facebook oder Twitter teilen sollten. Benutzer über ordnungsgemäßes Online -Verhalten aufzuklären, wird einen großen Beitrag zur Verhinderung von versehentlichen Datenleckagen oder böswilligen Angriffen über Phishing -E -Mails oder böswillige Links über Social -Media -Kanäle leisten
Schutz der Benutzerdaten vor unbefugtem Zugriff
Wir leben in einem digitalen Zeitalter, in dem persönliche Daten frei ausgetauscht und online gespeichert werden. Mit zunehmendem technologischen Fortschritt das Risiko eines nicht autorisierten Zugriffs auf Benutzerdaten. Glücklicherweise können Sie Maßnahmen ergreifen, um sicherzustellen, dass Ihre Benutzerdaten sicher bleiben.
In erster Linie sollten Benutzer ihre Daten proaktiv schützen, indem sie starke Passwörter erstellen, die eine Kombination aus Buchstaben, Zahlen und Symbolen enthalten. Darüber hinaus ist es wichtig, die Verwendung des gleichen Passworts für mehrere Konten zu vermeiden, da dies die Wahrscheinlichkeit erhöht, dass jemand Zugriff auf alle Ihre Konten erhält, falls ein Konto beeinträchtigt wird.
Eine andere Möglichkeit, Benutzerdaten zu schützen, ist die Verschlüsselung. Die Verschlüsselung funktioniert, indem gewöhnlicher Text in einen unlesbaren Code umgewandelt wird, auf den nur mit einem geheimen Schlüssel oder einem Kennwort zugegriffen werden kann. Durch Verschlüsseln sensibler Informationen wie Kreditkartennummern und Sozialversicherungsnummern können Benutzer sicher sein, dass Hacker, selbst wenn ihre Konten verletzt sind, keinen Zugriff auf wertvolle persönliche Informationen erhalten können.
Zusätzlich zu diesen Maßnahmen einzelner Benutzer sollten Unternehmen auch in zusätzliche Sicherheitsmerkmale wie zwei-Faktor-Authentifizierung (2FA) investieren. 2FA verlangt von Benutzern, eine zusätzliche Überprüfungsform bereitzustellen, z. Diese zusätzliche Schutzschicht macht es für böswillige Schauspieler viel schwieriger, unbefugten Zugang zu erhalten.
Schließlich sind regelmäßige Updates und Patchen von wesentlicher Bedeutung, um sicherzustellen, dass Benutzerdaten vor neuen Bedrohungen sicher sind. Unternehmen sollten ihre Software über die neuesten Sicherheitspatches auf dem Laufenden halten, da dies die Wahrscheinlichkeit verringert.
Indem wir diese einfachen und dennoch effektiven Schritte zur Sicherung von Benutzerdaten aus unbefugtem Zugriff ausführen, können wir alle dazu beitragen, dass unsere privaten Informationen in der heutigen digitalen Welt sicher sind.
Überwachung auf verdächtige Aktivitäten
Der erste – und vielleicht am wichtigste – Schritt zum Schutz vor Cyberkriminalität ist die Überwachung auf verdächtige Aktivitäten. Verdächtige Aktivitäten können viele Formulare annehmen, einschließlich Nachrichten von unbekannten Absendern, Anfragen für vertrauliche Informationen oder ungewöhnliche Kontozugriffsversuche. Um sich selbst zu schützen, ist es wichtig, Ihre Konten auf Anzeichen eines verdächtigen Verhaltens wachsam zu überwachen.
Es ist auch wichtig, die Zwei-Faktor-Authentifizierung (2FA) auf allen Ihren Online-Konten einzurichten. Dies bedeutet, dass Sie, wenn Sie sich in einem Konto von einem neuen Gerät anmelden, einen Code per SMS oder E -Mail erhalten, die Sie eingeben müssen, um auf das Konto zuzugreifen. Dies macht es für jemand anderen viel schwerer, ohne Ihre Erlaubnis Zugriff auf Ihr Konto zu erhalten.
Darüber hinaus ist es wichtig, Ihre gesamte Software- und Betriebssysteme mit den neuesten Sicherheitspatches auf dem neuesten Stand zu halten. Viele Cyberkriminale verwenden bekannte Schwachstellen als Einstiegspunkt in ein System. Daher ist es wichtig, alles auf dem neuesten Stand zu halten, um böswillige Angriffe zu verhindern. Stellen Sie schließlich sicher, dass alle Ihre Passwörter stark und sicher sind – und verwenden Sie sie niemals über verschiedene Konten hinweg wiederher!
Implementierung zusätzlicher Sicherheitsebenen
Wenn es um den Schutz unserer Daten und Systeme geht, gibt es keine zu viel Sicherheit. Mit der ständigen Bedrohung durch böswillige Akteure, die versuchen, auf vertrauliche Informationen zuzugreifen oder den Betrieb zu stören, lohnt es sich, mehrere Sicherheitsebenen vorhanden zu haben. In diesem Blog -Beitrag werden einige der Best Practices untersucht, um Ihrem System zusätzliche Sicherheitsebenen hinzuzufügen.
Beginnen Sie in erster Linie mit einer umfassenden Risikobewertung. Zu wissen, wo Sie verletzlich sind, ist für die Gestaltung einer effektiven Sicherheitsstrategie unerlässlich. Identifizieren Sie Ihre Vermögenswerte, das Verständnis ihres Wertes und der Bedrohungen, denen sie ausgesetzt sind, sind wichtige Schritte in diesem Prozess. Sobald Sie Ihre Risiken identifiziert haben, müssen Sie feststellen, wie Sie sie am besten gegen Angriffe sichern können.
Die grundlegendste Schutzschicht ist die Authentifizierung und Autorisierung (A & A). A & A stellt sicher, dass nur autorisierte Benutzer in einem Netzwerk oder System auf sensible Daten oder Ressourcen zugreifen können. Starke Passwörter sind ein Muss bei der Authentifizierung, zusammen mit der Zwei-Faktor-Authentifizierung, wenn möglich. Sie sollten auch in Betracht ziehen, eine rollenbasierte Zugriffskontrolle (RBAC) zu implementieren, mit der bestimmte Benutzer auf der Grundlage ihrer Rolle innerhalb der Organisation auf bestimmte Teile des Systems zugreifen können.
Eine weitere wichtige Verteidigungsebene ist die Verschlüsselungstechnologie – sowohl für Speicher- als auch für Kommunikationszwecke. Die Verschlüsselung krambiert Daten, damit sie nicht ohne einen geeigneten Schlüssel oder ein geeignetes Kennwort gelesen werden können. Dies verhindert den unbefugten Zugang, auch wenn jemand die verschlüsselten Informationen in die Hände bekommen konnte. Die Verschlüsselung der Kommunikation zwischen Geräten stellt außerdem sicher, dass ein Eindringling es schafft, eine Nachricht abzufangen.
Als nächstes kommt regelmäßiges Patching und Aktualisieren von Software und Systemen – diese Maßnahmen können dazu beitragen, Schwachstellen in Anwendungen zu reduzieren, indem bekannte Fehler oder Fehler behoben werden. Im Rahmen dieses Prozesses sollten Organisationen auch regelmäßig Benutzerkonten auf ordnungsgemäße Autorisierungsstufen überprüfen und sicherstellen, dass alle Benutzer anhand ihrer Rollen in der Organisation geeignete Berechtigungen haben.
Schließlich kann die Investition in robuste Firewalls dazu beitragen, Netzwerke vor unerwünschtem Verkehr zu schützen und gleichzeitig die Sichtbarkeit in das zu bieten, was in Ihrem System passiert . Firewalls bieten nicht nur eine starke Verteidigung gegen Angriffe, sondern geben den Administratoren auch mehr Einblick in das, was in ihrem Netzwerk durch Protokollierungsfunktionen vor sich geht, die es ihnen ermöglichen .
Durch die Befolgung dieser Best Practices und proaktive Maßnahmen wie regelmäßig Bewertung von Risiken, Implementierung von A & A, Verschlüsseln von Daten, Patching -Software und Verwendung von Firewalls können Unternehmen mehrere Verteidigungsebenen um ihre kritischen Vermögenswerte erstellen, um sicherzustellen, dass sie vor potenziellen Bedrohungen sicher bleiben .

Schlussfolgerung: Summieren der Vorteile der Anfrage -Token -Authentifizierung
Anfrage -Token -Authentifizierung ist ein leistungsstarkes Tool zum Schutz von Benutzerkonten und Daten. Es hilft sicherzustellen. Wenn Benutzer einen eindeutigen Code eingeben müssen, der per E -Mail oder SMS gesendet wird, reduziert die Token -Authentifizierung das Risiko eines nicht autorisierten Zugriffs erheblich. Darüber hinaus wird ein zusätzliches Bestätigungsniveau für alle von Benutzern gestellten Anfragen hinzugefügt. Dies hilft, vor Phishing -Versuchen und anderen böswilligen Aktivitäten zu schützen. Durch die Verwendung starker Verschlüsselungstechniken kann die Anfrage -Token -Authentifizierung maximale Datensicherheit und Privatsphäre für Benutzer bieten. Insgesamt macht es dies zu einer idealen Lösung für Organisationen, die ihre Daten vor externen Bedrohungen schützen möchten.